WordPress 是全球使用最广的建站程序,也是黑客最常光顾的目标。暴力破解攻击的原理很简单:用脚本反复尝试用户名和密码组合,直到蒙对一个为止;这类攻击来自分布式僵尸网络,即使全部失败,海量请求也可能把网站拖垮。好消息是,绝大多数入侵都可以用一套标准的加固清单防住。这篇教程以 WordPress 官方安全手册的最新建议为基准,结合 Hostinger 主机的自带防护,把登录保护、双重验证、接口封堵一次配齐。
先搞懂攻击者的套路
WordPress 开发者手册对暴力破解有明确总结:攻击者反复尝试用户名与密码组合,自动化脚本通常来自全球分布的僵尸网络,即使攻不进去,请求洪峰也可能耗尽服务器资源。手册同时强调,攻击入口不止登录页一个——XML-RPC 接口的 system.multicall 方法允许单次请求测试成百上千组密码,REST API 的 /wp-json/wp/v2/users 接口会向任何人公开用户名列表,这两处都是常见突破口。理解攻击入口后,加固就有了明确目标:锁登录、堵接口、加双因子。
除了暴力破解,站长还要认识另外两种常见攻击:撞库,攻击者把在其他平台泄露的用户名密码组合批量拿到你的登录页尝试,因为很多人习惯复用密码,命中率比随机猜测高得多;钓鱼,伪造登录页面诱导管理员输入凭据,再盗用账号。撞库靠 2FA 直接失效——即使密码与泄露库一致,攻击者也没有第二道验证码;钓鱼靠教育与账户纪律,后台登录页出现异常时先核对域名。理解这三类攻击,才能明白为什么强密码、2FA 与接口封堵缺一不可。
加固清单:先看整体
| 措施 | 作用 | 实施位置 |
|---|---|---|
| 强密码 + 密码管理器 | 降低被猜中的概率 | WordPress 用户资料页 |
| 全员启用 2FA 两步验证 | 密码泄露后仍可拦截登录 | 安全插件(WP 2FA、miniOrange) |
| 登录失败次数限制 | 超次数自动锁定 IP | 安全插件或主机 WAF |
| 禁用 XML-RPC | 封堵批量密码测试通道 | .htaccess / 安全插件 |
| 阻止用户枚举 | 防止 REST API 泄露用户名 | 安全插件 |
| 不使用 admin 用户名 | 减少首个可试的组合 | 账户管理 |
| 保持核心/插件/主题更新 | 修复已知漏洞 | WordPress 后台更新页 |
| HTTPS + 备份 | 保护传输与可恢复性 | SSL 设置 / 备份插件 |
这八项没有一项需要付费,全部可以免费完成。下面按顺序讲解操作细节。
第一步:清理账户与密码
先做最基础的一步:如果后台还有叫 admin 的管理员账户,立刻新建一个无规律的账户名并把权限提为管理员,然后删除或降级 admin。攻击脚本的第一组尝试几乎永远是 admin,取消这个默认值能直接挡住大批扫描。其次,为每个管理员设置独立的强密码,建议用 12 位以上的随机密码或口令短语,配合密码管理器存放;WordPress 官方手册明确建议避免使用词典词汇和个人信息,并推荐用密码管理器统一生成与保存。最后,日常运营不要用管理员账号,给编辑、作者分配最小必要权限,降低单点沦陷的影响面。
第二步:全员启用 2FA 两步验证
WordPress 核心目前不内置两步验证,需要插件补充。WP 2FA 是免费方案的代表:支持 Google Authenticator 等 TOTP 应用、邮箱验证码、Passkey 免密登录,提供 16 位备份码以防丢失手机,还能按角色设置强制启用策略与宽限期。安装后在插件设置里选择强制所有管理员启用 2FA,下次登录时扫描二维码即可完成绑定。另一个选择是 miniOrange 2FA,免费版不限用户数,同样支持 Google Authenticator、Passkey 与邮箱验证码。两类插件的能力对比如下:
| 能力 | WP 2FA 免费版 | miniOrange 免费版 |
|---|---|---|
| Google Authenticator(TOTP) | 支持 | 支持 |
| 邮箱验证码 | 支持 | 支持 |
| Passkey / WebAuthn | 支持 | 支持 |
| 备份恢复码 | 支持(16 位) | 支持 |
| 按角色强制策略 | 支持 | 支持 |
| 用户数限制 | 无 | 无 |
启用 2FA 后,即使密码因钓鱼或数据泄露外流,攻击者没有第二道验证码也进不了后台。设置完成后务必生成并保存备份码,避免手机丢失后自己也被锁在门外;真遇到锁死的情况,可以由另一位管理员重置,或临时停用插件恢复登录再重新配置。
第三步:限制登录失败次数
给登录页加失败次数限制,超过阈值自动锁定 IP 一段时间。实现方式有两种:一是用安全插件内置的登录限制功能,设置最大失败次数(如 5 次)与锁定时长(如 15 分钟),进阶插件还支持逐级延长锁定(15 分钟到 1 小时再到 24 小时);二是把限流放到边缘层,用 Cloudflare 的 WAF 规则或 Turnstile 人机验证拦截恶意流量,让攻击请求在到达服务器之前就被挡住,省下 PHP 资源。Hostinger 用户在 网站国内打不开自查清单 中已经接入过 Cloudflare 的,可以直接在其面板为 wp-login.php 与 xmlrpc.php 配置限速规则,双重保险。
第四步:封堵 XML-RPC 与用户枚举
XML-RPC 是历史遗留接口,多数站点根本用不到。如果确定不需要(未使用 Jetpack、移动端应用等依赖它的功能),直接在 .htaccess 中加入以下规则即可整体关闭:
# 禁用 XML-RPC
RewriteEngine On
RewriteCond %{REQUEST_URI} xmlrpc.php$ [NC]
RewriteRule .* - [F,L]
需要保留接口的站点,至少应对其做限流,防止 system.multicall 批量爆破。用户枚举的封堵同样重要:默认情况下任何人访问 /wp-json/wp/v2/users 都能拿到用户名列表,攻击者先用它收集有效账号再定向爆破。使用安全插件开启阻止未认证用户枚举,或直接禁用未登录用户访问 REST API,即可让这条信息泄露通道失效。.htaccess 的更多写法见 .htaccess 配置教程。
第五步:隐藏登录地址的取舍
把登录页从 wp-login.php 改到自定义私密地址(如 /my-secure-login),访问者访问原地址时返回 404 或跳转首页,可以大幅减少扫描噪音。需要说明的是,WordPress 官方手册提醒这类做法只能降低攻击噪音,不应作为唯一防线,真实防御仍要靠强密码、2FA 与限流。改地址前请先记住新地址,并确认插件在锁定时不会把自己挡在门外——多数插件对已登录用户放行,锁定只针对失败尝试的 IP。
第六步:HTTPS、更新与备份兜底
前三道防线之外,还要保证三件兜底事项:全站启用 HTTPS,避免登录凭据在传输中被截获,Hostinger 免费 SSL 的设置方法见 SSL 与 HTTPS 安全设置教程;保持 WordPress 核心、插件、主题持续更新,绝大多数已知漏洞都靠更新修复;配置自动化备份并定期做恢复演练,万一被攻破,也能从最近的备份快速还原,Hostinger 的备份与恢复操作见 备份与恢复教程。
WAF 与 CDN 层防护:把攻击挡在门外
应用层防护之外,边缘层防护值得单列一节。Cloudflare 等 CDN/WAF 能把已知恶意 IP 与自动化登录尝试挡在到达服务器之前,保留服务器资源应对正常流量。具体可配置三件事:为 wp-login.php 与 xmlrpc.php 设置全局限速规则,超过阈值直接挑战或拦截;启用 Turnstile 或 reCAPTCHA 人机验证,让真人在登录页通过验证、脚本直接失败;开启机器人管理,识别并挑战数据中心 IP 的登录尝试。这类规则按请求量计费透明、生效即时,配合 2FA 后几乎不存在可被暴力破解的入口。Hostinger 用户参考 网站国内打不开自查清单 接入 Cloudflare 后,直接在仪表盘完成上述配置即可,无需在服务器上做额外工作。
更新与补丁管理策略
WordPress 官方手册把保持核心、主题与插件更新列为防线的关键一环,因为绝大多数已知漏洞依赖版本更新修复。建议建立简单策略:核心版本开启自动更新,插件与主题每周检查一次更新;更新前先备份(Hostinger 备份见 备份与恢复教程),重要商业站点先在临时环境验证再上线;删除长期不用的插件,减少攻击面;关注安全通告,高危漏洞发布后第一时间处理。更新引发的兼容问题用上一轮的备份回滚即可,风险可控。
安全审计与持续监控
加固完成后建议保持监控:Wordfence 等安全插件提供实时流量监控、恶意文件扫描与登录审计,能自动封禁异常 IP;配合 hPanel 后台使用完整教程 中的访问日志,定期检查失败登录来源。设置邮件告警:管理员登录、密码变更、新用户注册、2FA 关闭等敏感事件第一时间通知。监控的意义不是发现攻击本身,而是在攻击者得手前看到异常信号——比如某个 IP 半小时内尝试 200 次登录,监控日志里会先于入侵出现端倪。
FAQ:安全加固常见疑问
问:忘记改过的登录地址怎么办?答:多数插件把配置存在 wp_options 表,通过 phpMyAdmin 找到对应选项恢复默认登录地址即可。问:2FA 把自己锁在外面了?答:请另一位管理员重置,或通过文件管理器临时停用 2FA 插件登录后再配置,WP 2FA 的恢复流程在插件文档中有详细说明。问:免费安全插件够用吗?答:2FA、限流、文件扫描这些核心能力免费版都有,付费版主要增加高级规则与优先支持,个人站免费版足够。问:多站点网络怎么加固?答:网络级启用 2FA 策略并统一管理插件更新,参考官方手册的多站点章节。问:安全检查有推荐的频率吗?答:日常每周看日志、每月查更新,重大版本发布与迁移扩容后各做一次完整自查,形成固定节奏即可。
主机层面的防护能分担不少工作:Hostinger 在共享与云套餐中内置了反 DDoS 攻击自动检测与处理,突发流量攻击时会自动介入,相关机制见 反 DDoS 事件指南;针对 PHP 应用的已知高危漏洞也会及时通报并提供处置指引,参考 PHP2Shell 漏洞应对教程。此外在 hPanel 可以查看访问日志与错误日志,攻击痕迹一目了然,面板的完整使用方法见 hPanel 后台使用完整教程。
安全配置完成后自查一遍
按以下清单做最终检查:管理员账号不再叫 admin;所有管理员已绑定 2FA 并保存备份码;登录失败 5 次后 IP 被锁定;访问 xmlrpc.php 返回 403;未登录访问 /wp-json/wp/v2/users 返回权限错误;全站已是 https;备份计划已启用。逐项通过后,你的 WordPress 站点的暴力破解防御就达到了当前行业标准水平。迁移或扩容后记得复查这些配置,Hostinger 主机套餐的选择参考 共享主机评测。
遭遇攻击后的处置流程
万一站点还是被攻破,按四步止损:第一步,立即用主机面板暂停站点或开启维护模式,切断攻击者继续写入的通道;第二步,从最近的干净备份恢复网站文件与数据库,Hostinger 的恢复操作见 备份与恢复教程;第三步,强制重置所有管理员密码并重绑 2FA,删除恢复后发现的可疑用户与插件;第四步,排查入侵入口——检查近期登录记录、插件目录里是否有可疑文件、wp-config.php 是否被篡改,必要时请专业安全服务做一次完整取证。处置过程中保留原始日志与文件,不要急着删干净,这些是判断漏洞来源的依据。
加固是持续过程
安全不是一次性配置,而是持续习惯:每周看一次登录日志与安全插件报告,每月检查一遍插件更新与权限,每次大改版后重新跑一遍自查清单。Hostinger 这类认真处理安全事件的主机,会把 PHP2Shell、反 DDoS 等新威胁及时通报给用户,参考 PHP2Shell 漏洞应对教程 与 反 DDoS 事件指南,跟着官方指引补丁就能少踩很多坑。把安全动作固化到流程里,比任何单次加固都有效。工具层面也值得补充:安装一个带恶意文件扫描的防护插件做定期体检,配合 Query Monitor 观察插件性能,资源异常往往先于安全事件出现。
总结
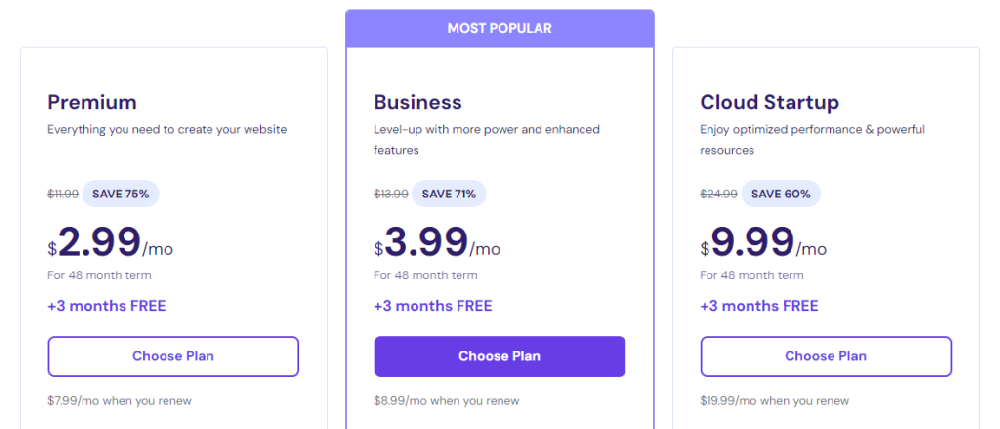
WordPress 安全加固没有捷径,但也不需要高深技术:强密码、2FA、限流、关接口、更新、备份,六件事覆盖了绝大部分攻击路径。攻击者只挑软柿子捏,把登录防线和接口封堵做到位,你的站点就不再是目标。这套配置在共享主机与云主机上均可直接实施,不依赖特殊权限。购买 Hostinger 主机时使用优惠码 1RAY132 可享 20% 折扣,结算页填写即生效;直达购买页可用推荐链接 Hostinger 官网。安全加固从选一家认真处理安全事件的主机开始,事半功倍。